Không thể chống lừa đảo bằng cảnh báo riêng lẻ
Sự kiện có sự tham gia của đại diện các cơ quan quản lý, lực lượng thực thi pháp luật, ngân hàng, doanh nghiệp viễn thông, nền tảng số và chuyên gia quốc tế.
Tọa đàm diễn ra trong bối cảnh lừa đảo trực tuyến ngày càng phức tạp, có tổ chức và liên thông giữa nhiều nền tảng. Các đối tượng có thể sử dụng mạng xã hội để tiếp cận nạn nhân, giả mạo tổ chức tài chính nhằm tạo lòng tin, sau đó hướng dẫn chuyển tiền qua ngân hàng hoặc ví điện tử.
Trong khi đó, dữ liệu và tín hiệu cảnh báo rủi ro vẫn phân tán tại nhiều tổ chức, doanh nghiệp. Mỗi đơn vị chỉ có thể nhận diện một phần dấu hiệu bất thường trong hệ thống của mình. Thiếu cơ chế kết nối, đối chiếu thông tin khiến việc phát hiện toàn diện và ngăn chặn kịp thời gặp khó khăn; nhiều trường hợp chỉ được nhận diện khi nạn nhân đã chuyển tiền.
Phát biểu khai mạc tọa đàm, Đại tá, Tiến sĩ Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng (Bộ Công an), Trưởng Ban An ninh dữ liệu và Bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia nhấn mạnh: “Chúng ta không thể phòng, chống lừa đảo trên một không gian mạng có tính kết nối cao bằng những cơ chế cảnh báo còn phân tán, riêng lẻ”.
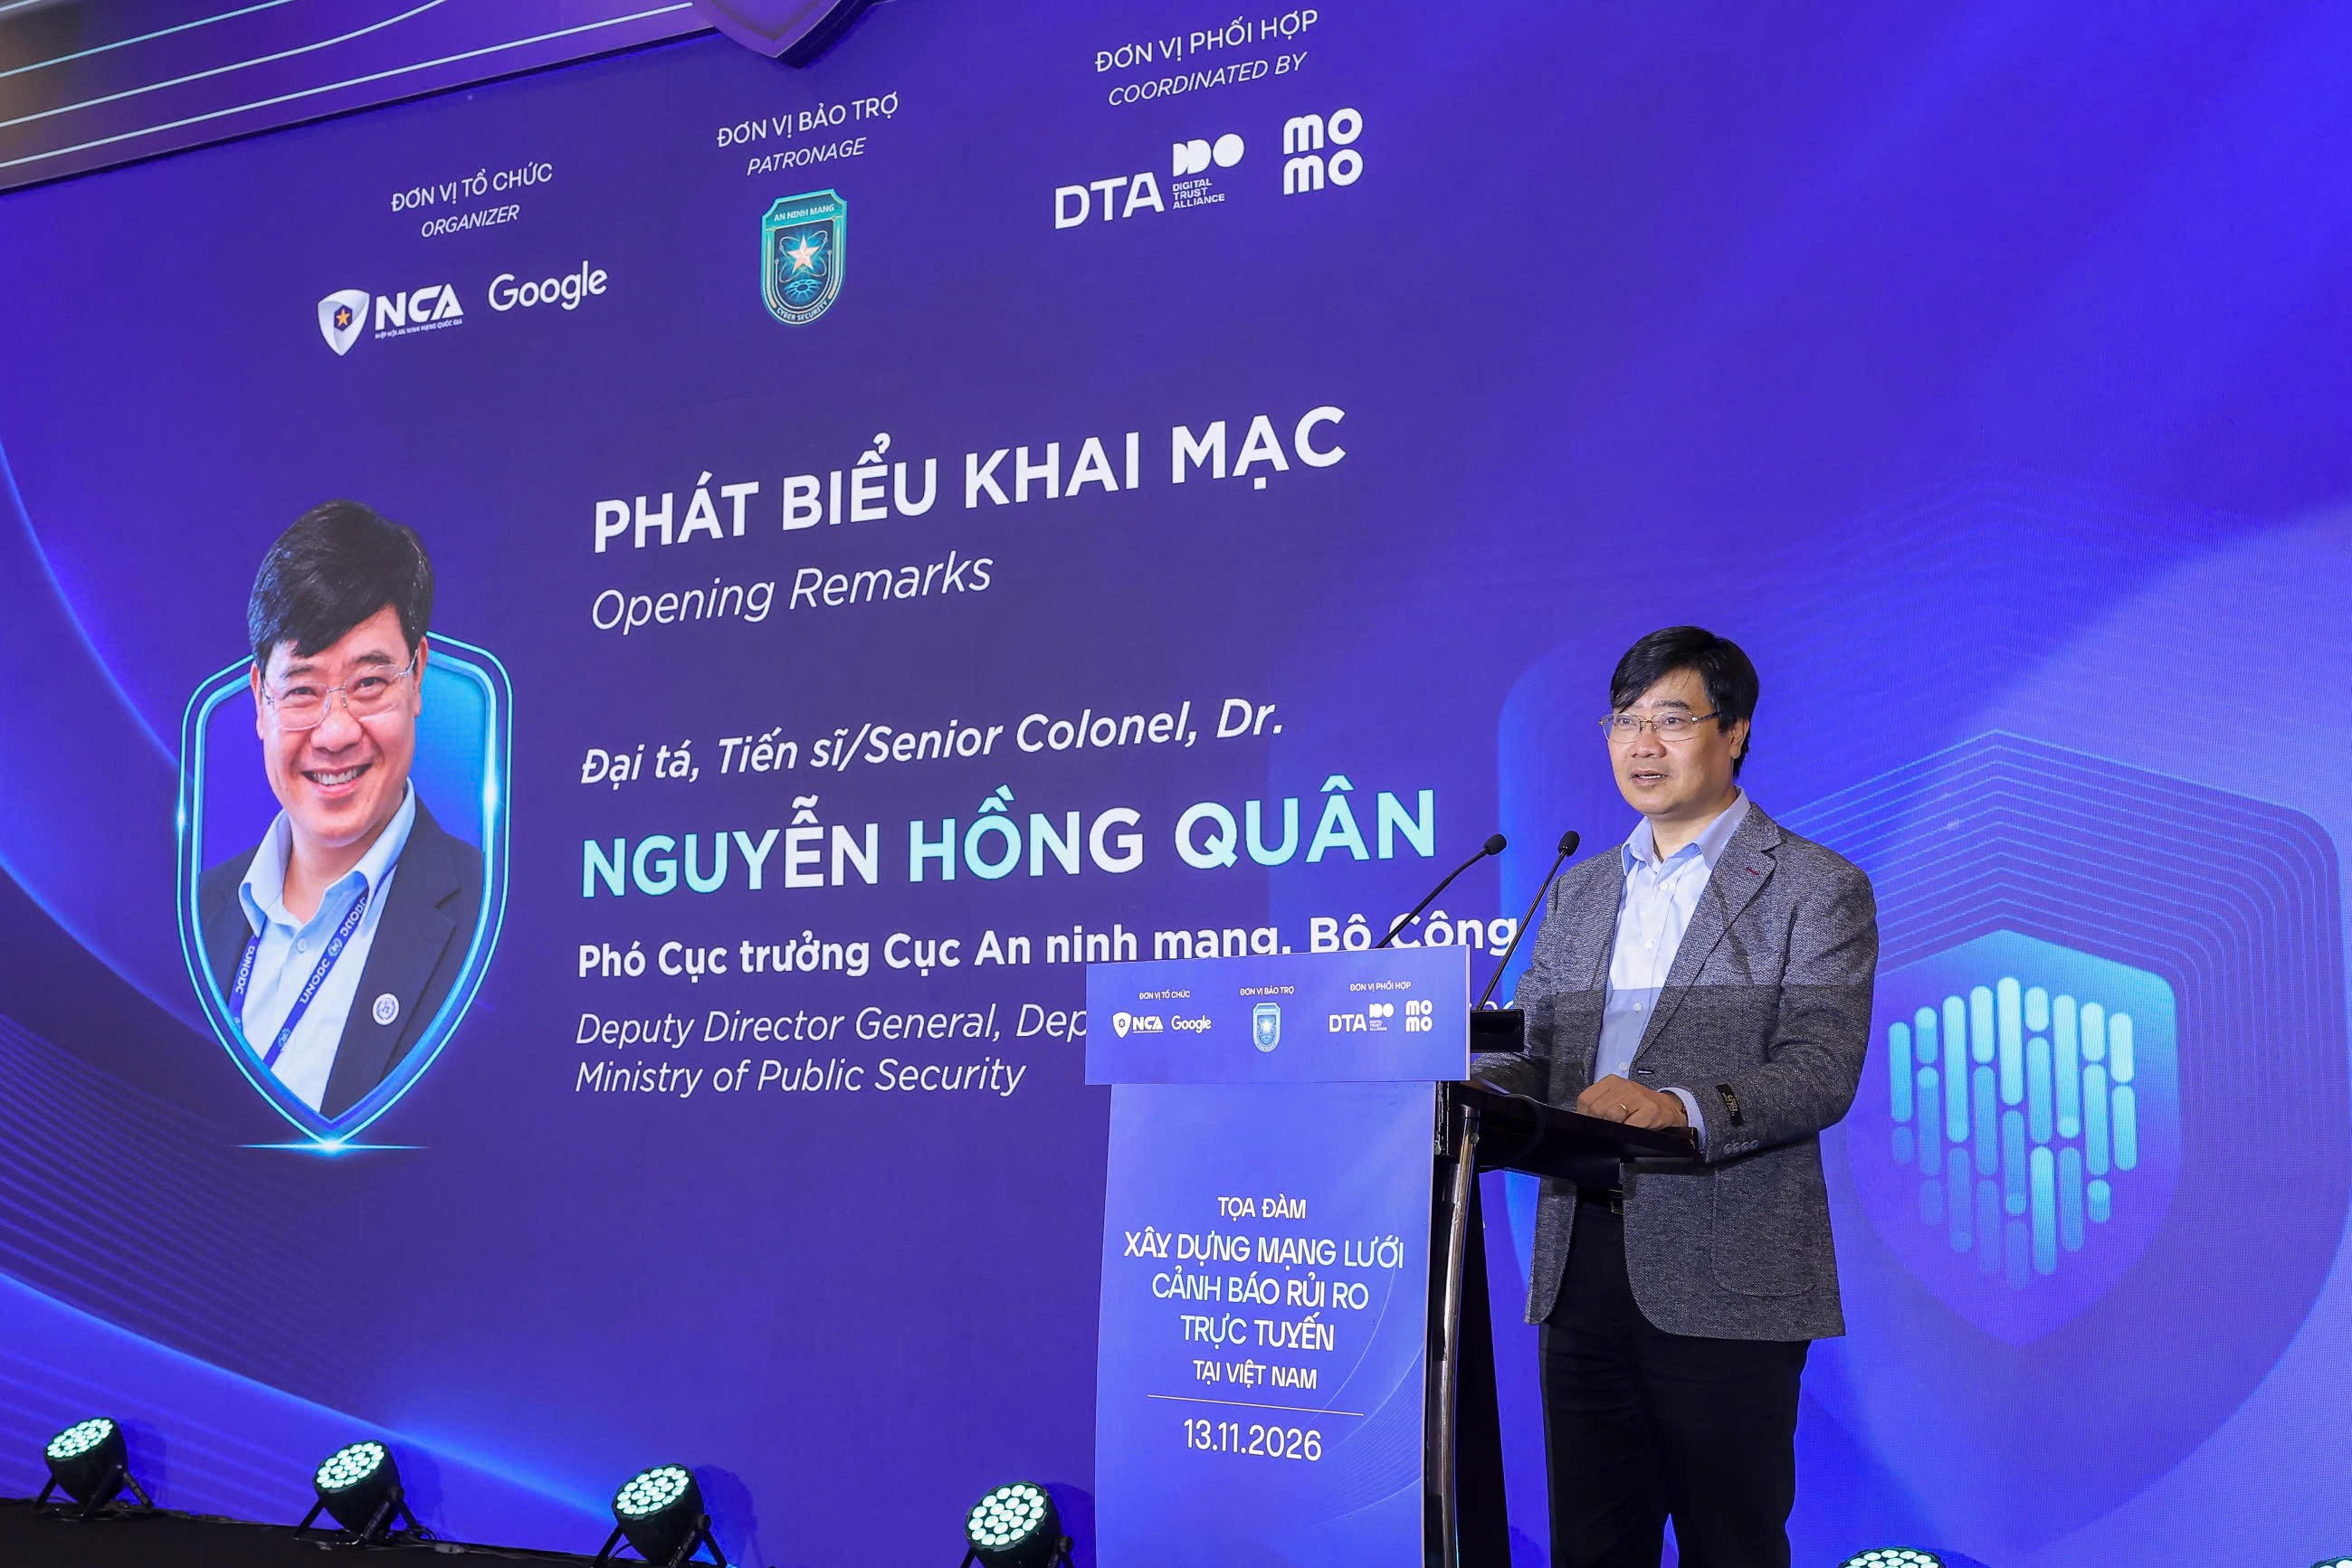 Đại tá, Tiến sĩ Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng (Bộ Công an), Trưởng Ban An ninh dữ liệu và Bảo vệ dữ liệu cá nhân, Hiệp hội An ninh mạng quốc gia. (Ảnh: BTC)
Theo ông, cần chuyển từ phát hiện, xử lý từng vụ việc sang chủ động nhận diện, phòng ngừa nguy cơ; từ bảo vệ riêng lẻ từng hệ thống sang phối hợp, chia sẻ tín hiệu rủi ro giữa các ngành, nền tảng và doanh nghiệp.
Chẳng hạn, một tín hiệu bất thường được phát hiện tại ngân hàng có thể là căn cứ để doanh nghiệp viễn thông kiểm tra số điện thoại liên quan; thông tin về tên miền độc hại từ nền tảng số có thể giúp các tổ chức khác nhận diện chiến dịch lừa đảo đang được triển khai trên nhiều kênh. Khi thông tin được kết nối và đối chiếu kịp thời, khả năng phát hiện các mắt xích trong hoạt động của tội phạm sẽ được nâng lên.
Để xây dựng mạng lưới cảnh báo hiệu quả, Đại tá Nguyễn Hồng Quân cho rằng cần giải quyết ba vấn đề: Xác định cơ chế kết nối, chia sẻ tín hiệu rủi ro thực chất, bảo đảm thông tin được kiểm chứng và chuyển thành cảnh báo kịp thời; xây dựng nền tảng tin cậy về an ninh dữ liệu, bảo mật thông tin và trách nhiệm của các bên; phát huy sự tham gia chủ động của cộng đồng doanh nghiệp, hình thành cơ chế phối hợp liên ngành có khả năng duy trì và mở rộng.
Tội phạm liên tục thay đổi phương thức
Theo thống kê của Cục An ninh mạng, trong 9 tháng đầu năm 2026, tỷ lệ tội phạm lừa đảo ở Việt Nam giảm khoảng 20% so với cùng kỳ năm 2025. Tuy nhiên, Đại tá Nguyễn Huy Lục, Trưởng phòng, Cục An ninh mạng (Bộ Công an) cảnh báo những nguy cơ mới vẫn gia tăng.
Tội phạm mạng triệt để lợi dụng trí tuệ nhân tạo (AI) để tự động hóa hoạt động thông tin, phát tán thông tin sai sự thật và phát triển mã độc. Việc sử dụng nhiều nền tảng, dịch vụ khác nhau để tiếp cận, chiếm đoạt tài sản cũng khiến công tác phát hiện, truy vết ngày càng phức tạp.
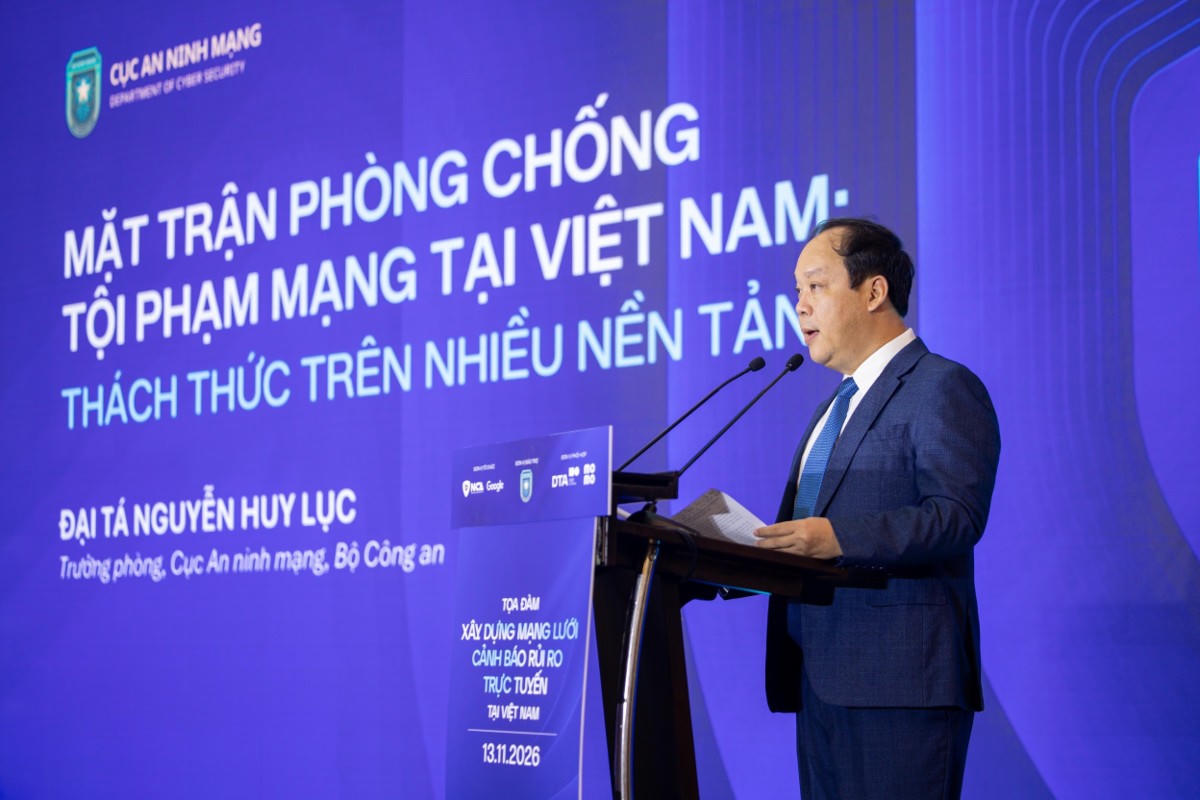 Đại tá Nguyễn Huy Lục, Trưởng phòng, Cục An ninh mạng, Bộ Công an. (Ảnh: BTC)
Thời gian qua, các cơ quan quản lý đã triển khai nhiều giải pháp nhằm khắc phục tình trạng tài khoản không chính chủ, như chuẩn hóa thông tin thuê bao di động để hạn chế SIM rác; áp dụng xác thực sinh trắc học đối với giao dịch từ ngày 1/7/2024; tăng cường phòng, chống gian lận trong xác thực điện tử (eKYC), kết nối dữ liệu căn cước công dân để làm sạch dữ liệu.
Những biện pháp này góp phần thu hẹp điều kiện hoạt động của tội phạm. Tuy nhiên, các đối tượng tiếp tục thay đổi phương thức, chuyển sang sử dụng ứng dụng mạng xã hội, thực hiện cuộc gọi thông qua bên thứ ba như Zalo, đồng thời sử dụng tiền mã hóa trong các giao dịch phục vụ hoạt động phạm tội.
Trước tình hình đó, Cục An ninh mạng đã chủ động làm việc với các công ty nền tảng, yêu cầu chấp hành quy định pháp luật, trực tiếp gửi thông báo về những vi phạm của các nền tảng mạng xã hội xuyên biên giới đang hoạt động tại Việt Nam. Theo thông tin tại tọa đàm, các nền tảng đã có những động thái tích cực, hỗ trợ hoạt động phòng, chống tội phạm của lực lượng thực thi pháp luật.
Trong đấu tranh với các đường dây tội phạm, sự phối hợp giữa các lực lượng cũng mang lại kết quả cụ thể. Tháng 12/2025, Cục An ninh mạng phối hợp với Công an tỉnh Đồng Nai triệt phá đường dây lừa đảo xuyên biên giới hoạt động tại Campuchia. Qua điều tra, cơ quan chức năng xác định đường dây này đã chiếm đoạt của công dân Việt Nam 101 triệu USD, tương đương khoảng 2.600 tỷ đồng.
Đầu năm 2026, Cục An ninh mạng phối hợp với Công an tỉnh Hưng Yên đấu tranh với các đối tượng xâm phạm quyền tác giả, phát tán trái phép các chương trình, qua đó khởi tố 74 bị can.
Bên cạnh điều tra, xử lý, công tác tuyên truyền cũng được đẩy mạnh thông qua việc phối hợp với nhà mạng gửi tin nhắn cảnh báo, xây dựng các phóng sự, bản tin về phương thức, thủ đoạn mới của tội phạm.
Kinh nghiệm quốc tế: Kết nối để tạo sức mạnh chung
Chia sẻ tại tọa đàm, bà Emily Taylor và ông Lucien Taylor, hai nhà đồng sáng lập Global Signal Exchange (GSE), giới thiệu mô hình nền tảng chia sẻ tín hiệu về lừa đảo trực tuyến trên phạm vi toàn cầu.
GSE là nền tảng phi lợi nhuận do Oxford Information Labs (OXIL), Liên minh Chống lừa đảo Toàn cầu (GASA) và Google đồng sáng lập, hướng tới kết nối các tổ chức, doanh nghiệp và cơ quan thực thi pháp luật để trao đổi tín hiệu rủi ro.
Vận hành từ tháng 1/2025, GSE đã tăng trưởng từ 40 triệu lên 1,7 tỷ tín hiệu đe dọa, kết nối 130 tổ chức, trong đó có Microsoft, Meta, TikTok và các cơ quan thực thi pháp luật, thông qua một bộ hợp đồng và tích hợp kỹ thuật duy nhất.
Một ví dụ về hiệu quả của mô hình là sự phối hợp giữa Microsoft và Google trong việc ngăn chặn hoạt động của một sàn giao dịch tội phạm mạng trị giá hàng triệu USD. Khi Microsoft triệt phá sàn giao dịch trên hạ tầng của mình, nhóm tội phạm lập tức dịch chuyển sang Google. Nhờ chia sẻ tín hiệu qua GSE, hai nền tảng đã phối hợp, giảm thiểu hơn 90% dấu vết hoạt động của nhóm này.
GSE cũng áp dụng cơ chế phản hồi hai chiều để theo dõi việc triệt phá các tên miền độc hại, đồng thời sử dụng bảng xếp hạng các nhà cung cấp hạ tầng Internet nhằm thúc đẩy việc siết chặt quy trình xác minh danh tính khách hàng (KYC).
Tại tọa đàm, đại diện GovTech Singapore chia sẻ kinh nghiệm tiếp nhận tín hiệu từ GSE và đóng góp dữ liệu cho mạng lưới. Việc tham gia không chỉ giúp bảo vệ người dân Singapore mà còn tạo điều kiện chia sẻ cảnh báo với các thành viên khác trên toàn cầu.
Ở góc độ doanh nghiệp công nghệ, ông Norman Ng, Trưởng bộ phận Hợp tác toàn cầu về Tin cậy và An toàn khu vực châu Á - Thái Bình Dương của Google, cho biết Google đã hợp tác với các cơ quan thực thi pháp luật, trong đó có Cơ quan Tội phạm Quốc gia Vương quốc Anh (NCA), để làm gián đoạn hoạt động lừa đảo.
Những kinh nghiệm này cho thấy sự kết hợp giữa dữ liệu của doanh nghiệp công nghệ và năng lực điều tra của cơ quan chức năng có thể tạo hiệu quả lớn hơn so với hoạt động riêng lẻ. Đây cũng là cơ sở để Việt Nam nghiên cứu mô hình kết nối giữa ngân hàng, ví điện tử, doanh nghiệp viễn thông, mạng xã hội và các nền tảng trực tuyến.
Chia sẻ dữ liệu phải đi cùng bảo vệ dữ liệu cá nhân
Một yêu cầu quan trọng được đặt ra là thúc đẩy chia sẻ thông tin nhưng không tạo thêm nguy cơ mất an toàn dữ liệu.
Theo Đại tá Nguyễn Hồng Quân, dữ liệu vừa là nguồn lực quan trọng để nhận diện, phòng ngừa rủi ro, vừa là tài sản cần được bảo vệ nghiêm ngặt trước nguy cơ xâm nhập, đánh cắp, lộ lọt và khai thác trái phép. Một vụ lộ lọt dữ liệu không chỉ gây thiệt hại trực tiếp mà còn có thể trở thành nguồn thông tin để các đối tượng tiếp tục giả mạo, lừa đảo.
Do đó, việc kết nối giữa các tổ chức, doanh nghiệp phải dựa trên nguyên tắc rõ ràng về mục đích, phạm vi, trách nhiệm và cơ chế bảo vệ thông tin; bảo đảm tuân thủ pháp luật, không làm phát sinh nguy cơ mới đối với quyền và lợi ích hợp pháp của người sử dụng.
Đại tá Nguyễn Huy Lục cũng cảnh báo những rủi ro khi các trung tâm dữ liệu, hạ tầng điện toán đám mây và cơ sở nghiên cứu được dịch chuyển sang nước thứ ba. Xu hướng này có thể hình thành các địa bàn trung chuyển dữ liệu, công nghệ nằm ngoài phạm vi kiểm soát của quốc gia sở tại, tiềm ẩn nguy cơ bị lợi dụng để thu thập dữ liệu hoặc che giấu hoạt động tình báo mạng.
Ông đề xuất tiếp tục nâng cao chất lượng dự báo tội phạm, hoàn thiện pháp luật về an ninh mạng và bảo vệ dữ liệu cá nhân; xây dựng quy chế phối hợp, trao đổi thông tin giữa các ngành; tăng cường tuyên truyền kỹ năng bảo vệ dữ liệu, nhận diện thủ đoạn mới. Đồng thời, cần đẩy mạnh hợp tác quốc tế, thường xuyên kiểm tra hạ tầng thông tin, phát hiện lỗ hổng bảo mật và xây dựng phương án dự phòng, khôi phục dữ liệu.
Phát biểu bế mạc, ông Norman Ng cho rằng, phòng, chống lừa đảo trực tuyến tại Việt Nam và khu vực châu Á - Thái Bình Dương cần sự hợp tác chặt chẽ, kết hợp các cơ chế bảo vệ tích hợp trên thiết bị, nền tảng số, hợp tác quốc tế và nâng cao nhận thức cộng đồng. Các công cụ bảo vệ tích hợp sẵn đóng vai trò tuyến phòng thủ đầu tiên, góp phần bảo đảm an toàn cho những dịch vụ người dân sử dụng hằng ngày.
Việc kết hợp mạng lưới cảnh báo trong nước, kinh nghiệm từ GSE và các công cụ bảo vệ của doanh nghiệp công nghệ được kỳ vọng giúp phát hiện sớm dấu hiệu bất thường, rút ngắn thời gian cảnh báo và kịp thời ngăn chặn nguy cơ.
Theo các chuyên gia, mục tiêu cuối cùng không phải là chia sẻ càng nhiều dữ liệu càng tốt, mà là khai thác hiệu quả những dữ liệu cần thiết để cảnh báo sớm, ngăn chặn kịp thời và bảo vệ người dân tốt hơn.


